Linux网络服务器配置管理与实践教程 从基础到实战
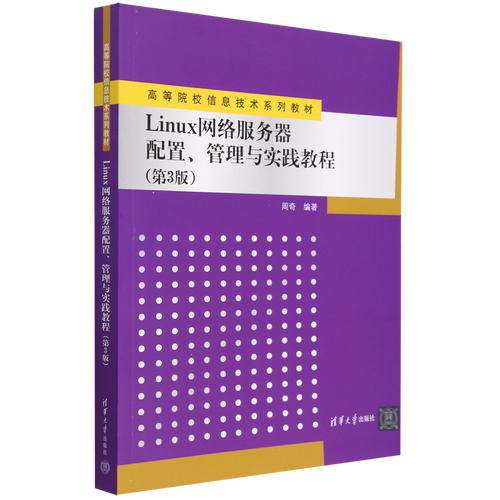
Linux作为网络服务器的首选操作系统,凭借其稳定性、安全性和灵活性,在企业级应用中占据着举足轻重的地位。掌握Linux网络服务器的配置与管理,是网络信息技术从业者的核心竞争力之一。本文将带领读者从基础概念出发,逐步深入到常见网络服务的配置与管理实践,构建一个完整的知识体系。
一、Linux网络基础配置
在开始配置网络服务之前,必须确保服务器的基础网络参数正确无误。这包括主机名、IP地址、子网掩码、网关和DNS等。
1.1 网络接口配置
现代Linux发行版通常使用NetworkManager或systemd-networkd来管理网络。以CentOS/RHEL 8为例,可以使用nmcli命令行工具或直接编辑/etc/sysconfig/network-scripts/目录下的ifcfg文件进行配置。
例如,为网卡ens33配置静态IP:
nmcli connection modify ens33 ipv4.addresses 192.168.1.100/24
nmcli connection modify ens33 ipv4.gateway 192.168.1.1
nmcli connection modify ens33 ipv4.dns "8.8.8.8 114.114.114.114"
nmcli connection modify ens33 ipv4.method manual
nmcli connection up ens33
1.2 主机名与hosts文件
使用hostnamectl set-hostname myserver.example.com设置永久主机名。在/etc/hosts文件中添加本地解析记录,便于内部服务通信。
1.3 防火墙与SELinux
生产环境中,防火墙和SELinux是重要的安全屏障。Firewalld提供了动态防火墙管理,使用firewall-cmd命令开放必要端口。SELinux则通过安全上下文限制服务权限,建议在排查问题时临时设置为permissive模式,但最终应保持enforcing状态并正确配置策略。
二、常用网络服务配置与管理
2.1 Web服务器:Apache与Nginx
Apache HTTP Server和Nginx是两种最流行的Web服务器。Apache以模块丰富、动态处理能力强见长,而Nginx则以高并发、低资源消耗著称。
Apache配置实践:
- 安装:yum install httpd
- 主配置文件:/etc/httpd/conf/httpd.conf
- 虚拟主机配置:在/etc/httpd/conf.d/目录下创建.conf文件
- 启动与启用:systemctl start httpd && systemctl enable httpd
- 开放防火墙:firewall-cmd --permanent --add-service=http
Nginx配置实践:
- 安装:yum install nginx
- 主配置文件:/etc/nginx/nginx.conf
- 站点配置:/etc/nginx/conf.d/目录下的.conf文件
- 启动与启用:systemctl start nginx && systemctl enable nginx
- 虚拟主机示例:
server {
listen 80;
server_name www.example.com;
root /var/www/example;
index index.html;
location / {
try_files $uri $uri/ =404;
}
}
2.2 文件共享服务:NFS与Samba
NFS(Network File System)用于Linux/Unix之间的文件共享,Samba则实现了与Windows系统的互操作。
NFS服务端配置:
- 安装:yum install nfs-utils
- 创建共享目录并设置权限:mkdir /shared && chmod 777 /shared
- 编辑/etc/exports:/shared 192.168.1.0/24(rw,sync,norootsquash)
- 启动服务:systemctl start nfs-server && systemctl enable nfs-server
- 客户端挂载:mount -t nfs 192.168.1.100:/shared /mnt
Samba配置:
- 安装:yum install samba samba-client
- 创建Samba用户:smbpasswd -a username
- 编辑/etc/samba/smb.conf,添加共享段:
[share]
path = /shared
browsable = yes
writable = yes
valid users = username- 启动服务:systemctl start smb nmb
2.3 DNS服务器:BIND
BIND是Linux下最常用的DNS服务器软件。配置DNS服务器需要理解区域文件、正向解析和反向解析等概念。
基础配置步骤:
1. 安装:yum install bind bind-utils
2. 编辑/etc/named.conf,定义监听端口和允许查询的客户端,并包含区域文件。
3. 创建正向区域文件/var/named/example.com.zone:
$TTL 86400
@   IN  SOA ns1.example.com. admin.example.com. (
2024010101 ; Serial
3600       ; Refresh
1800       ; Retry
604800     ; Expire
86400      ; Minimum TTL
)
@   IN  NS  ns1.example.com.
@   IN  A   192.168.1.100
www IN A 192.168.1.101- 反向区域文件类似,使用PTR记录。
- 检查配置:named-checkconf和named-checkzone。
- 启动服务:systemctl start named。
2.4 DHCP服务器
DHCP用于自动分配IP地址。配置ISC DHCP服务器需要编辑/etc/dhcp/dhcpd.conf,定义子网、地址池、网关和DNS等选项。
subnet 192.168.1.0 netmask 255.255.255.0 {
range 192.168.1.150 192.168.1.200;
option routers 192.168.1.1;
option domain-name-servers 192.168.1.100;
default-lease-time 600;
max-lease-time 7200;
}
启动服务前,需确保dhcpd监听正确的接口,并在防火墙上放行UDP 67/68端口。
三、远程管理与安全
3.1 SSH服务配置
SSH是远程管理的标准工具。安全配置包括:禁用root登录、使用密钥认证、更改默认端口、限制访问来源等。
编辑/etc/ssh/sshd_config:
SSH
Port 2222
PermitRootLogin no
PasswordAuthentication no
AllowUsers user1 user2
重启服务:systemctl restart sshd。注意防火墙和SELinux的相应调整。
3.2 密钥认证实践
- 客户端生成密钥对:ssh-keygen -t rsa -b 4096
- 上传公钥:ssh-copy-id -p 2222 user@server
- 测试免密登录。
3.3 系统监控与日志
使用top、htop、vmstat、iostat等工具监控系统资源。日志文件通常位于/var/log/,重要日志包括messages、secure、httpd/等。可使用logwatch或 journalctl进行日志分析。
四、综合实战:搭建LNMP环境
LNMP(Linux + Nginx + MySQL + PHP)是常见的Web应用架构。下面简述部署要点:
- 安装Nginx并配置虚拟主机。
- 安装MySQL/MariaDB,执行安全初始化:mysqlsecureinstallation
- 安装PHP及PHP-FPM:yum install php php-fpm php-mysqlnd
- 配置Nginx处理PHP请求:
location ~ \.php$ {
fastcgi_pass unix:/run/php-fpm/www.sock;
fastcgi_index index.php;
fastcgiparam SCRIPTFILENAME $documentroot$fastcgiscript_name;
include fastcgi_params;
}- 创建测试页面index.php,输出phpinfo()。
- 设置目录权限和SELinux上下文,确保PHP-FPM和Nginx可读写。
- 启动并测试所有服务,通过浏览器访问服务器IP。
五、与进阶建议
Linux网络服务器的配置管理是一项实践性极强的技能。建议读者在虚拟机或云服务器上反复练习,并逐步深入以下领域:
- 高可用与负载均衡:LVS、HAProxy、Keepalived
- 容器化与编排:Docker、Kubernetes
- 自动化配置管理:Ansible、Puppet
- 网络安全:iptables/nftables深入、OpenVPN、证书管理
只有不断动手实践,积累排错经验,才能真正掌握Linux网络服务器的精髓,成为一名合格的网络信息技术专家。
如若转载,请注明出处:http://www.fjdyhq.com/product/41.html
更新时间:2026-09-29 05:55:07